Windows 記事本爆高危漏洞 駭客可遠端奪最高權限
2026-02-12 5507
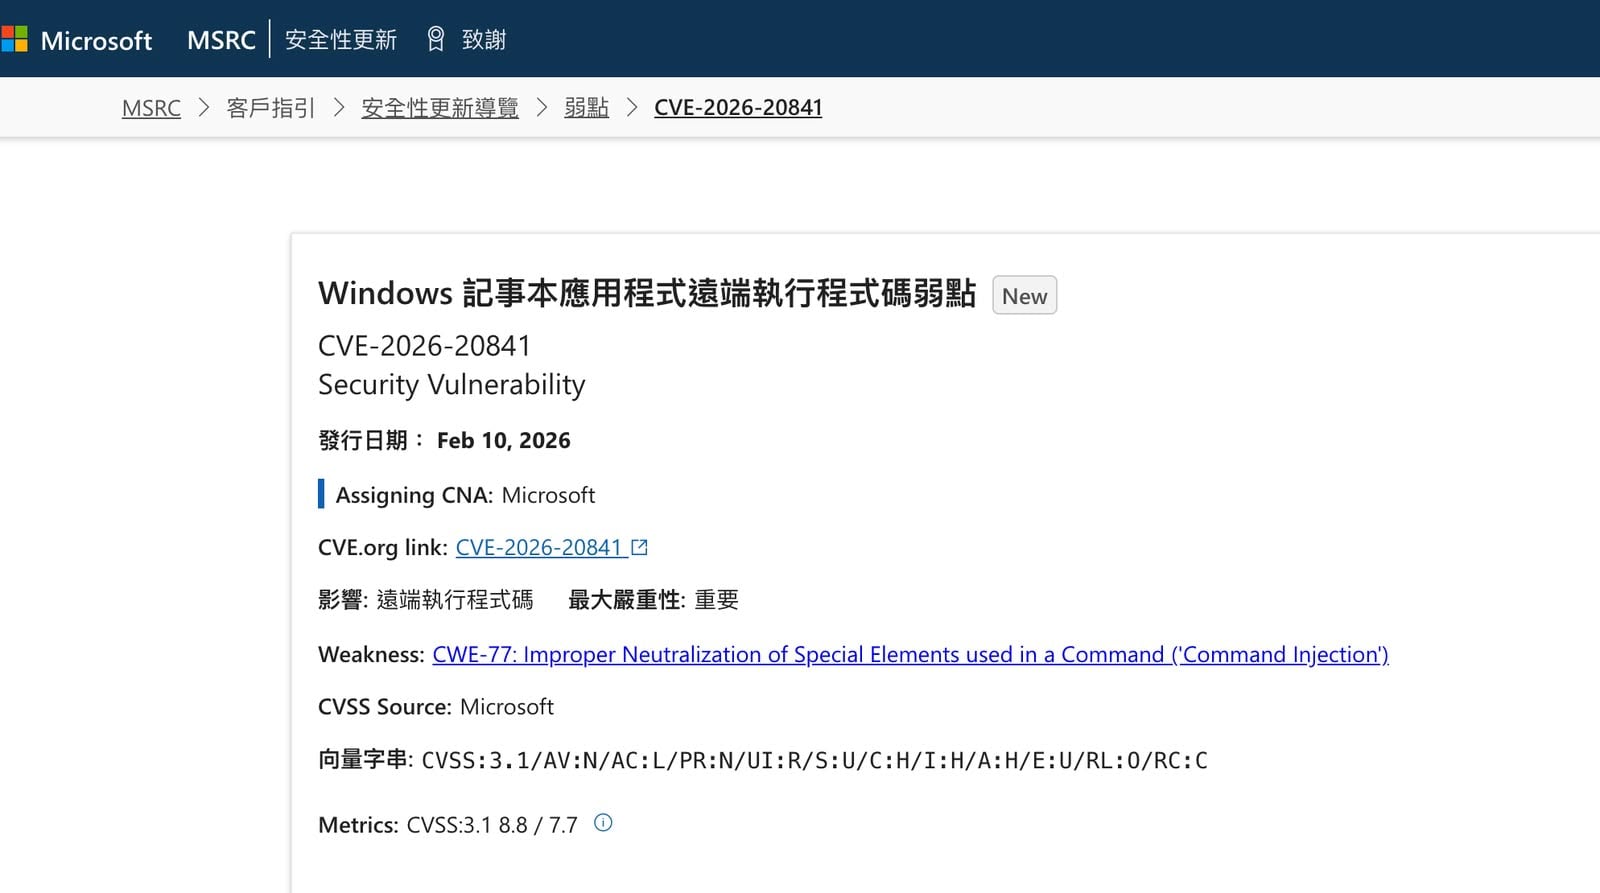
微軟近日發布安全警告,指出 Windows 系統內建的記事本(Notepad)存在一項高風險安全漏洞,編號為 CVE-2026-20841。該漏洞在 CVSS 評分系統中獲得 8.8 分(滿分 10 分),屬於高風險等級,並已確認有駭客正利用該漏洞展開攻擊。
根據官方通報,這是一項遠端程式碼執行(RCE)漏洞,問題源於記事本未能正確清理或封鎖特定指令中的危險字元。攻擊者只需誘導受害者開啟包含惡意連結的檔案並觸發腳本,即可繞過系統防禦機制,在背景自動下載並執行惡意程式碼。
一旦攻擊成功,駭客將可取得受害電腦的最高控制權限,進一步全面控制系統。
微軟已於 2 月份的 Windows 累積更新中修復該漏洞,並建議所有用戶盡快檢查並安裝最新更新,以降低風險。
此次事件亦引起部分用戶關注。過去記事本僅為簡單文字編輯工具,近年加入 Copilot AI 等功能後,部分用戶質疑其複雜化是否帶來額外安全風險。不過,微軟目前僅針對漏洞本身提供修補更新,並未進一步回應相關質疑。


事前登錄
🔥 近 30 日熱門主題
最新人氣下載
Loading...
遊戲APK下載搜尋
人氣新聞
最新情報
Windows 11 免費送25款遊戲 部分玩家驚喜發現已可提前領取
23186
《影之刃零》Steam 同時在線突破43萬人 首日人氣爆發
1781
《GTA 6》地圖規模驚人 接近三款 Rockstar 大作總和
2546
《幻獸帕魯》有望登陸 Switch 2 任天堂訴訟未完 CEO 仍表態支持
1230
PS5 Pro 破解再突破 成功運行 Ubuntu 系統變身電腦
1465
Sony 公布 PS5 全新透明配件 三款配色重現經典設計
3164
PlayStation雙11購物節登場 提供PS5周邊設備與最新PS5遊戲優惠
5285
《生化危機》主線故事或在10年內迎來結局 Capcom高層透露計劃
1257
GPD Win Mini Ultra 即將登場 Intel Arc G3 Extreme 性能曝光
1870
《機動戰士高達 激戰任務3》正式公開 PS5與PC免費玩支援跨平台對戰
5145
關於 GameApps